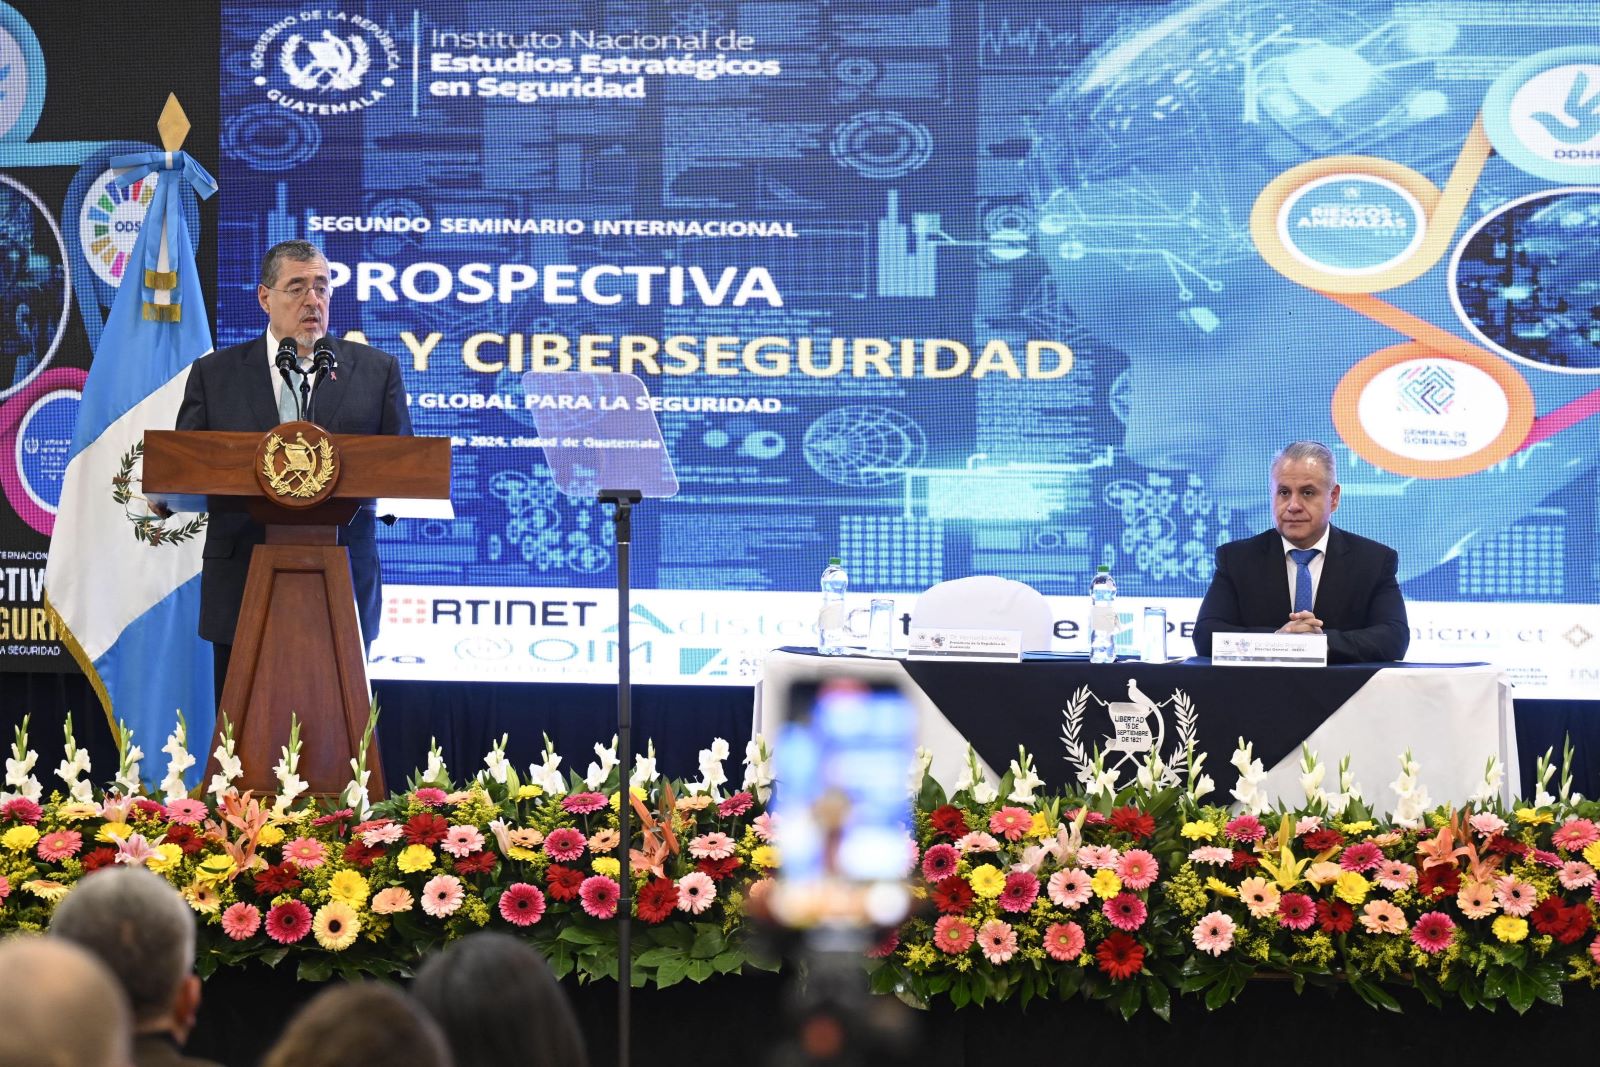

La creación de una Dirección Nacional de Ciberseguridad, la tipificación de nuevos delitos informáticos y el ingreso a redes de cooperación internacional son algunos de los pilares de la Ley de Ciberseguridad (Decreto 26-2026). Así lo explicó la licenciada Stefany Ortiz, cuarta viceministra de Tecnología de la Información y las Comunicaciones del Ministerio de Gobernación (Mingob).
Según la funcionaria, esta normativa fortalece la capacidad estatal para responder ante ataques digitales, defender la infraestructura crítica y resolver la falta de un marco legal integral que afectaba al país.
Nuevos delitos penales y persecución transnacional
Uno de los avances principales es la actualización del Código Penal, que anteriormente solo contemplaba seis tipos penales vinculados a la tecnología. La nueva ley amplía las conductas perseguibles, destacando la suplantación de identidad digital, práctica común en redes sociales para cometer fraudes e ilícitos.
Para resolver uno de los mayores obstáculos en las investigaciones cibernéticas —la jurisdicción extraterritorial— la ley incorpora herramientas clave:
-
Red Internacional 24/7: Se estima que entre el 70 % y el 80 % de los delitos informáticos se originan en el extranjero. Esta red agilizará la solicitud de información y evidencias a otros países en tiempo real.
-
Validez de pruebas en el extranjero: Se fijan mecanismos legales para incorporar evidencia digital internacional en procesos judiciales locales.
-
Fortalecimiento institucional: Se dota de capacidades especializadas al Ministerio Público (MP), la Policía Nacional Civil (PNC) y la Corte Suprema de Justicia (CSJ) para agilizar las investigaciones y lograr reparaciones dignas para las víctimas.
Nueva arquitectura institucional: Dirección y Consejo Nacional
La implementación de la ley estará liderada por el Ministerio de Gobernación mediante la creación de la Dirección Nacional de Ciberseguridad, una dependencia con autonomía presupuestaria y jerarquía equiparable a una Dirección General.
El esquema institucional se compone por tres pilares clave:
-
Consejo Nacional de Ciberseguridad: Presidido por el presidente de la República e integrado por los ministros de Gobernación, Defensa, Relaciones Exteriores, Finanzas y Comunicaciones, junto al secretario de Inteligencia Estratégica. Su meta es resguardar la infraestructura crítica del Estado.
-
Dirección Nacional de Ciberseguridad: Contará con un titular nombrado por el presidente y un subdirector.
-
Centros de Respuesta y Oficiales de Ciberseguridad: Cada institución pública deberá contar con oficiales encargados de sus protocolos de protección. A su vez, el Centro de Respuesta a Incidentes Cibernéticos articulará la recuperación de datos, el restablecimiento de servicios y la coordinación con el MP y la PNC ante ataques.
Aclaraciones sobre privacidad y vigilancia estatal
Ante el debate surgido en diversos sectores respecto a posibles riesgos de vigilancia, la viceministra Ortiz desmintió que la ley habilite prácticas arbitrarias:
«Existe desinformación. La ley no faculta a la Dirección Nacional de Ciberseguridad para espiar instituciones, intervenir teléfonos ni acceder libremente a datos de los ciudadanos. Su función es strictly preventiva y de respuesta ante incidentes», enfatizó Ortiz.
La funcionaria aclaró que cualquier acceso a información digital requerirá orden judicial previa, delimitada en tiempo, procedimiento y alcance dentro de un proceso legal.
Un paso inicial hacia la protección de datos
Por último, Ortiz reconoció que, aunque el Decreto 26-2026 representa un avance histórico, Guatemala aún enfrenta el reto de aprobar una Ley de Protección de Datos Personales, indispensable para resguardar la información que la ciudadanía comparte a diario en plataformas digitales.